Security
GIYŪJIN Security schützt die Anmeldung vor Passwort-Angriffen. Alles läuft auf Ihrem Server, ohne Cloud-Dienst.
Unter GIYŪJIN › Sicherheit finden Sie zwei Reiter: Einstellungen und Sperren und Protokoll.
1. Grundschutz prüfen
- Klicken Sie links auf GIYŪJIN › Sicherheit, Reiter Einstellungen.
- Prüfen Sie oben die Zeile Ihre IP-Adresse für diesen Aufruf. Steht dort „nicht erkannt“, wirken die IP-Sperren nicht; fragen Sie dann Ihren Hoster.
- Lassen Sie unter Anmeldung das Häkchen bei Fehlversuche begrenzen gesetzt: Nach 3 Fehlversuchen in 15 Minuten ist die Anmeldung von dieser Adresse 3 Stunden gesperrt, bei erneuter Sperre innerhalb von 7 Tagen 24 Stunden.
- Lassen Sie die Häkchen bei Einheitliche Fehlermeldung und XML-RPC abschalten gesetzt.
- Lassen Sie unten unter Sicherheits-Header die Einstellungen Dateitypen, Herkunftsangabe und Einbetten in andere Websites eingeschaltet.
2. Anwendungspasswörter begrenzen
Anwendungspasswörter melden sich an der Anmeldeseite vorbei an, etwa für Apps oder Dienste. Ist niemand ausgewählt, dürfen nur Administratoren sie nutzen.
- Setzen Sie unter Anwendungspasswörter bei Erlaubt für das Häkchen Nur für ausgewählte Benutzer.
- Setzen Sie in der Benutzerliste darunter das Häkchen nur bei den Benutzern, die Anwendungspasswörter wirklich brauchen.
- Klicken Sie auf Änderungen speichern.
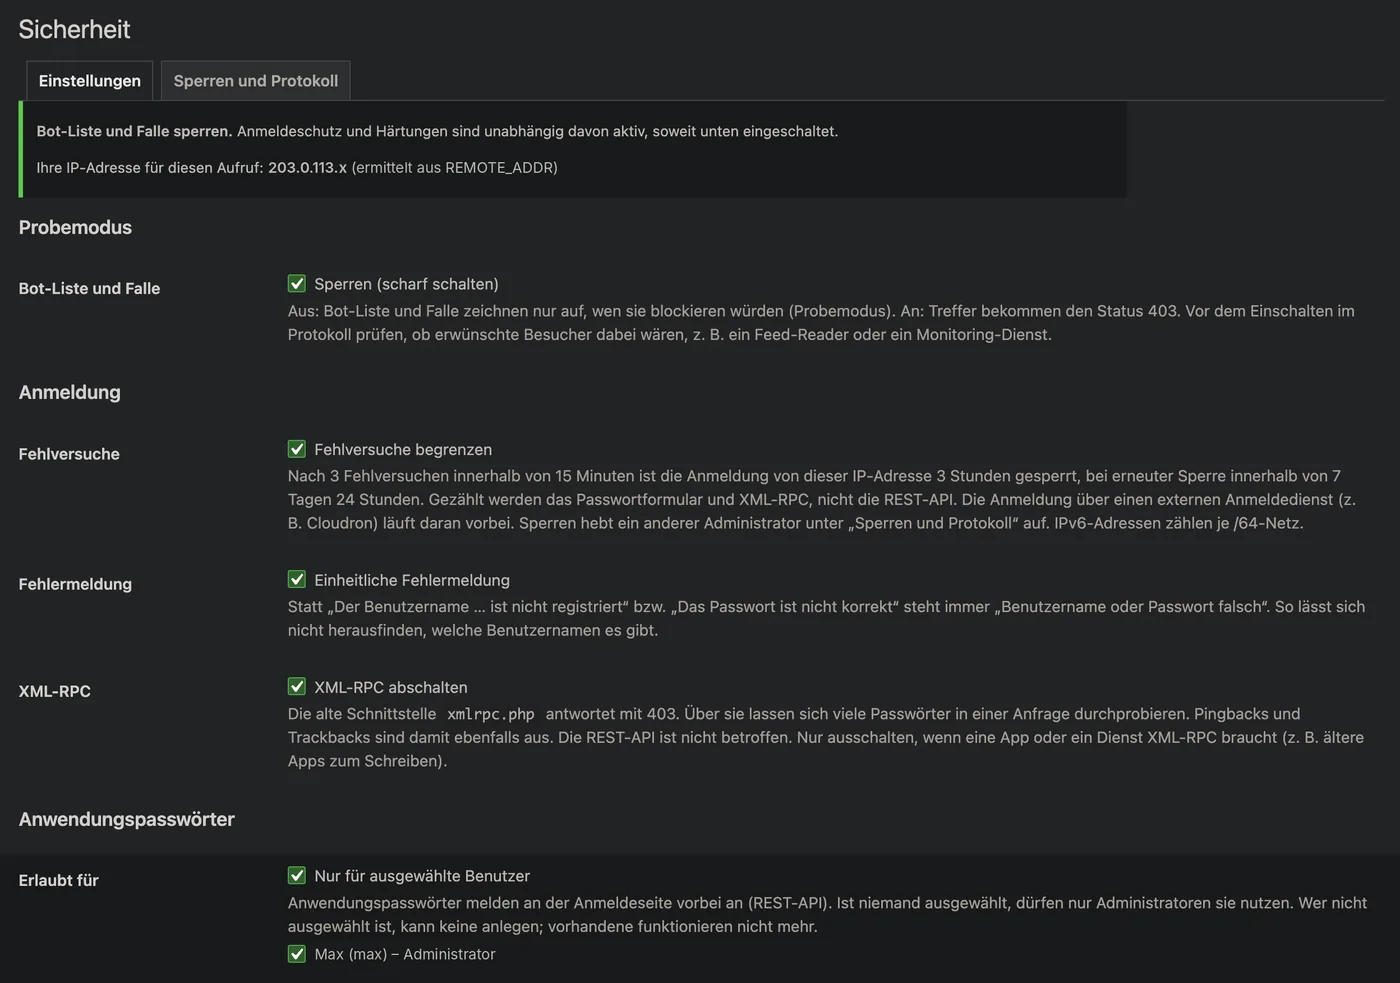
Diese Auswahl wird nicht exportiert. Setzen Sie sie auf jeder Website von Hand.
3. Gesperrt? Sperre aufheben
- Klicken Sie links auf GIYŪJIN › Sicherheit und oben auf den Reiter Sperren und Protokoll.
- Klicken Sie unter Aktive Sperren in der Zeile der Sperre auf Aufheben.
Haben Sie sich selbst ausgesperrt und kein anderer Administrator kann helfen:
- Öffnen Sie per SFTP oder Dateimanager die Datei
wp-config.php. - Fügen Sie vor der Zeile „That’s all, stop editing!“ ein:
define( 'GIYUJIN_SECURITY_OFF', true ); - Melden Sie sich an.
- Entfernen Sie die Zeile wieder.
4. Datenschutzerklärung
Für Sperren verarbeitet das Plugin IP-Adressen, also personenbezogene Daten: nur gekürzt und zum Abgleich als nicht umkehrbaren Prüfwert. Beschreiben Sie das in Ihrer Datenschutzerklärung in einem eigenen Absatz, etwa „Schutz vor Angriffen“.